设备绑定防异地登录
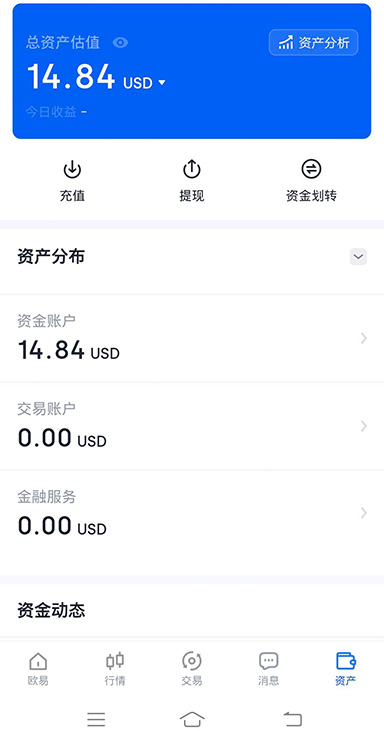
oke交易所app将账户与首次登录设备指纹绑定,新设备登录需原设备扫码确认,阻断凭据泄露后的异地接管尝试。
oke交易所app将私钥拆分为多片并以硬件级加密存储于设备安全区,签名时临时重组,全程不上传服务器,降低批量泄露可能。
在oke交易所app安全设置中启用提现白名单后,仅白名单地址可提现,新增地址需经过冷静期与二次验证才生效,有效拦截临时篡改地址的攻击。
首次使用oke交易所app,先完成助记词离线抄写并验证,再开启设备绑定与登录二次确认;随后在地址簿中添加常用地址并设置提现白名单;定期用授权体检清理无用合约授权;最后导出一次操作日志留存基线,便于后续比对异常。
oke交易所app将账户与首次登录设备指纹绑定,新设备登录需原设备扫码确认,阻断凭据泄露后的异地接管尝试。
oke交易所app在本地预置轻量风控规则,异常登录或大额转出时先触发设备端二次确认,再交由云端模型复核,缩短响应链路。
oke交易所app优化签名流程,把重组与验签压缩在毫秒级完成,安全确认不拖慢下单速度,高频操作下仍保持流畅。
oke交易所app内置地址簿与合约授权查看器,用户可标记可信地址、定期清理长期授权,减少误转与过度授权带来的风险。
常见原因包括安全区确认超时、设备指纹不匹配或交易参数与本地风控规则冲突。可在oke交易所app日志中查看具体拒绝码,按提示重新发起或联系支持。
oke交易所app对登录、授权、提现等关键动作生成带时间戳的本地日志,用户可自行导出核对,便于发现异常并快速冻结。
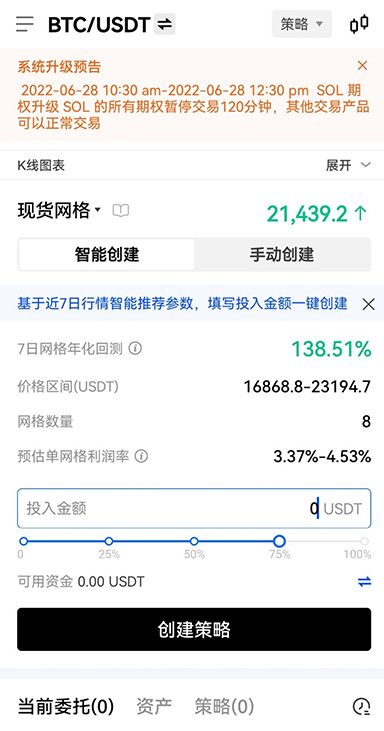
oke交易所app的签名过程不依赖持续联网,私钥句柄仅在安全环境内调用,减少攻击者通过网络侧信道获取签名材料的窗口。
oke交易所app把签名运算放在独立沙箱进程,与网络模块物理隔离,恶意应用无法读取签名上下文,阻断中间人篡改订单。
该提示通常由root、模拟器或调试模式触发。oke交易所app会限制签名功能以保护密钥。建议关闭开发者选项、卸载可疑应用,在官方渠道重装后重试。
oke交易所app提供分步备份引导与抄写校验,确保用户在断网环境下完成助记词记录,降低截图与云同步泄露风险。
安全架构的价值在于正确使用。立即下载oke交易所app,完成助记词离线备份与设备绑定,把底层防护转化为你账户的实际屏障。